Columnコムネットコラム

2022.09.27 / Column
マルウェアに対してアンチウイルス製品(=EPP)で感染対策を行うことは、企業にとってはもはや必須のセキュリティ対策となりました。
そんな中、エンドポイントセキュリティ製品であるEDRがゼロトラストの1つとして注目を高めています。 EDRは従来のアンチウイルス製品と何が違うのか?どのような役割があるのか?今回はEPPとEDRの主な役割とそれぞれの目的を解説しています。
ぜひご一読ください。
目次
EPPとはEndpoint Protection Platformの略で、PCやサーバーなどの端末(エンドポイント)をマルウェア感染から守るセキュリティ対策の1つです。
EPPはマルウェア感染を「水際で防ぐ」ことを目的としています。 企業ネットワークに入り込んだマルウェアをEPPが検知し、自動で調査分析を行い、マルウェアに感染する前に駆除したり、不正なプログラムの実行を防いだりする機能が備わっています。

具体例としてはアンチウイルスソフトがEPPにあたります。
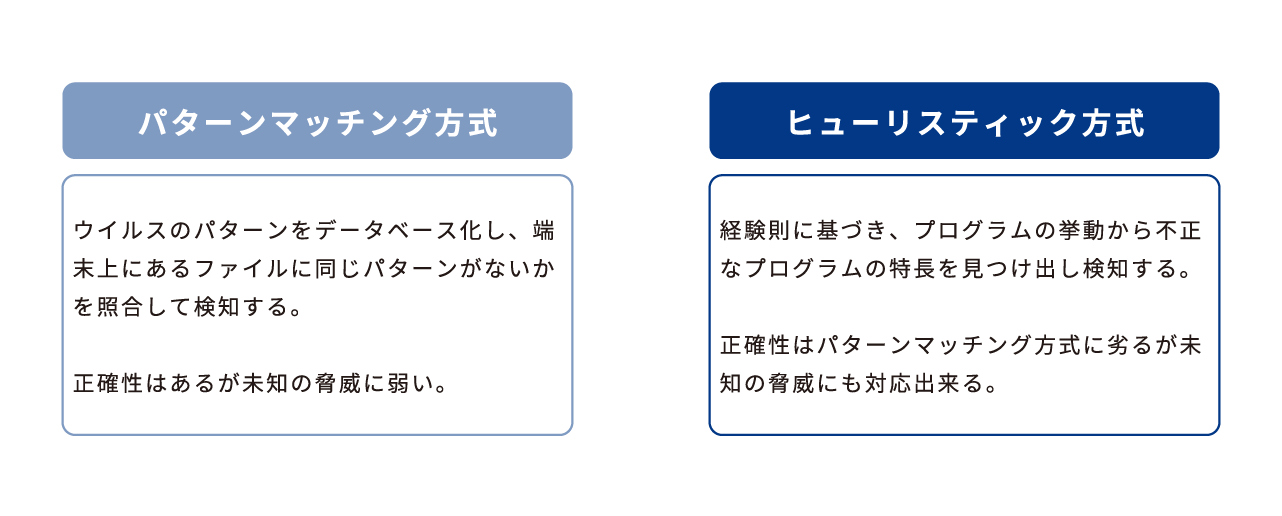
従来のアンチウイルスソフトでは、あらかじめウイルスのパターンをソフトウェアに登録しておき、侵入してきたウイルスと照らし合わせてマルウェアを検知する「パターンマッチング」方式が一般的でした。
近年では、一般的なプログラムではありえないような、異常な挙動の有無を調べる「ヒューリスティック」方式が取り入れられている製品もあり、「パターンマッチング」方式が苦手な未知のマルウェアや、既存のウイルスの一部が改変された亜種などにも対応できます。
アンチウイルスソフトは多くの企業で導入されており、マルウェア感染のリスクを軽減させるには効果的です。
しかし、多種多様なサイバー攻撃の脅威にさらされている昨今では、 どんなに高機能なEPP製品だとしても、マルウェア感染を100%防止することは困難です。
そこで「感染してしまった場合に、その後の被害を最小限に抑えること」を重視して開発されたのが、後述するEDR製品です。
EDRとはEndpoint Detection and Responseの略で、PCやサーバーなどの端末(エンドポイント)における不審な挙動を検知し、感染した後の被害を最小限に抑えられるようにサポートを行うセキュリティ対策です。
EDRはマルウェアが内部に侵入した場合を想定し、迅速な対応によって「被害の拡大を防ぐ」ことを目的としています。
EDRの具体的な機能として以下が挙げられます。
PCやサーバーがマルウェアに感染してしまった場合に、攻撃が始まる前段階で迫っている危機を検知し管理者へ通知します。
その後、EDRで取得した端末や通信状況のログや分析機能からマルウェアがどこから侵入したのか特定できるようにし、 「原因とみられるファイルを削除する」といったような対処法の提案を行い、マルウェア感染被害の拡大を防ぐサポートを行います。

EDR製品の中には、マルウェア感染を検出後、ブロック・削除を自動的に行うものもあり、より迅速に対処を行うことが可能です。
このように、EDRはマルウェアが内部に侵入した場合を想定し、感染した後の脅威の検知や対策を行うために活用できるセキュリティ対策です。
さらにEDRで取得した端末や通信状況のログから、現状のセキュリティ対策を改善に役立てることもできます。
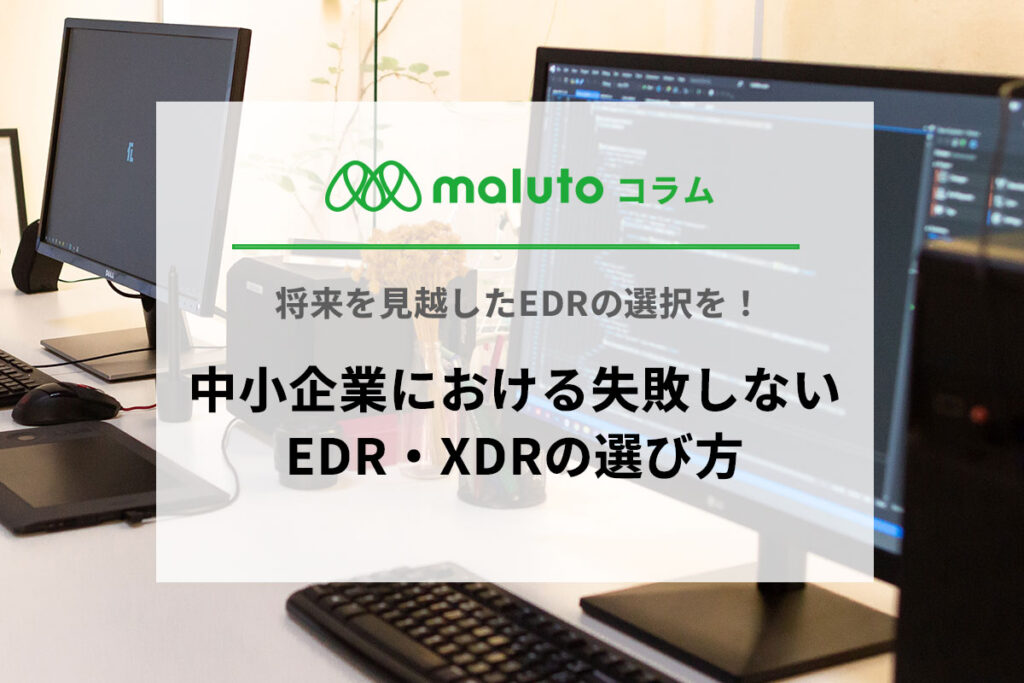
EPPとEDRの違いは、「マルウェアへの感染防止」を目的としているか、「マルウェアに感染した後の対応」を目的としているかという部分にあります。
つまり、エンドポイントにおけるEPPがマルウェア感染前の対策、EDRがマルウェア感染後の対策です。
| 比較項目 | EPP | EDR |
|---|---|---|
| 主な目的 | マルウェアの感染を未然に防ぐ | 感染後の被害拡大を防ぐ |
| 対策するタイミング | 感染前 | 感染後 |
| 主な役割 | 不審なファイルやプログラムを検知し、実行防止・駆除を行う | 不審な挙動を検知し、通知・原因調査・対処を支援する |
| 対策の位置付け | 侵入を防ぐ一次防御 | 侵入後を想定した早期対応 |
| 導入の考え方 | EDRと組み合わせ、多層的に対策する | EPPと組み合わせ、被害リスクを抑える |
もし、EPPによってマルウェアへの感染を防ぐことができれば、EDRによる対応は不要になります。ですが、マルウェア感染を100%防止できる環境を整えることは、新しいマルウェアが次々と生まれている昨今では非常に困難です。
また、EPPで検知できなかったマルウェアを放置しておくと、気づかぬうちに1つの端末で発生したマルウェア感染が、社内ネットワークに広がってしまう恐れもあります。
反対に、マルウェアに感染したとしてもEDRによってすべての攻撃を防ぐことが出来ればよいですが、都度EDRにて検知した動作の調査や原因の特定をするには膨大なリソースがかかります。
重大な感染に迅速な対応が出来ず、被害が拡大する恐れもあります。
では、EPPとEDRは両方必要なのか?
結論から言うとEPPとEDRは両方導入することが望ましいと言えます。
EPPによってマルウェアを未然に防ぎ、それでもマルウェアが侵入してきてしまった場合に備えてEDRで迅速な対応をとることで、マルウェアからの攻撃数を軽減させ、速やかに対処を行えるので被害リスクが最小限に抑えられます。
近年は、スマートフォンやタブレット、ノートPCなどの普及や、働き方改革などでテレワークの機会が増えたりと、ネットワークの守るべき範囲が広がりつつあります。
便利になる一方で感染リスクも増える中、エンドポイントセキュリティ対策はより重要度を増しています。
しかし、EPPとEDRを両方導入しセキュリティ強化を行うと、コストもリソースも足りない…といったお悩みを抱えている方も少なくないのではないでしょうか?
弊社ではEPPとEDRをどちらも兼ね備えているウォッチガード社の「EPDR」をおすすめしています。

EPDRはその名の通りEPPとEDRがセットになっているエンドポイントセキュリティ製品です。1つのソフトウェアでマルウェアの感染前、感染後対策を行い、端末や通信状況のログをグラフィカルなダッシュボードにて可視化し分析することが可能です。
さらにEPDRはマルウェアを検知した場合、自動対処を行う機能を備えているので感染後の対応に不安を抱えている方でも安心してご利用することが出来ます。
また、各端末の利用状況(CPU・メモリ・ディスク利用率、インストールされているソフトウェア一覧)を把握できるので、簡易的な資産管理ツールとして有効活用することも可能です。
Lightbulb_2EPDRの特長
EPPはマルウェア感染を未然に防ぐ対策、EDRは感染後の検知・調査・対応を支援する対策です。
EPPは重要な対策ですが、未知の脅威などにより感染リスクを完全になくすことは困難です。感染後の被害拡大を抑えるため、EDRとの併用が望まれます。
製品によっては隔離・ブロックなどを自動化できますが、検知内容の確認や原因調査、運用体制の整備も重要です。
必ずしも別々に導入する必要はありません。EPDRのように両方の機能を備えた製品であれば、運用負荷を抑えながら対策できます。
本記事では、EPPとEDRの違いと主な機能についてご紹介しました。弊社では、本製品の導入をはじめ、導入後の運用管理までご支援するサービスをご用意しております。 製品に関してだけでなく、事例など気になりましたら、お気軽にお問合せフォームからご連絡ください。
今回ご紹介した製品は、下記からご覧ください。
・ エンドポイントセキュリティ製品
WatchGuard EPDR:詳細ページはこちら
エンドポイントセキュリティ対策をご検討の方へ
EPP・EDRを組み合わせた対策や、WatchGuard EPDRの導入・運用についてご相談いただけます。