Columnコムネットコラム

2026.11.09 / Column
MFAやEDR、VPNなど、新たなセキュリティ対策が次々と求められる中、「対策は増えているのに管理が追いつかない」と感じる情シス担当者の方も多いのではないでしょうか。
セキュリティ強化に必要なのは、対策を増やすことだけではありません。個別の対策を情報としてつなぎ、全体を見渡しながら運用することが重要です。本記事では、「点」で守るセキュリティから「面」で守るセキュリティへの考え方について解説します。
目次
サイバー攻撃の巧妙化・高度化が進む一方で、SaaSの利用拡大や多様な働き方の浸透により、企業が管理すべきIT資産やアクセス経路も増え続けています。それに伴い、企業に求められるセキュリティ対策も複雑化し続けており、「また新しい対策が必要と言われた……」「アラートや管理画面ばかり増えている」と感じている担当者の方も多いのではないでしょうか。
| 現場で起きていること | 求められる対策 |
|---|---|
| SaaSやクラウドの利用拡大 | アクセス管理の一元化 |
| 働き方の多様化 | 場所を問わないセキュリティ |
| 管理対象の増加 | 統合管理による可視化 |
| アラートの増加 | 脅威検知の高度化・自動化 |
| 運用負荷の増加 | 管理・運用の効率化 |
これまでの企業では、ウイルス対策ソフトやファイアウォールなどを活用し、主に社内ネットワークを中心としたセキュリティ対策が一般的でした。しかし、クラウドサービスの活用やモバイル端末の普及、社外アクセスの増加によって、守るべき対象は大きく広がっています。
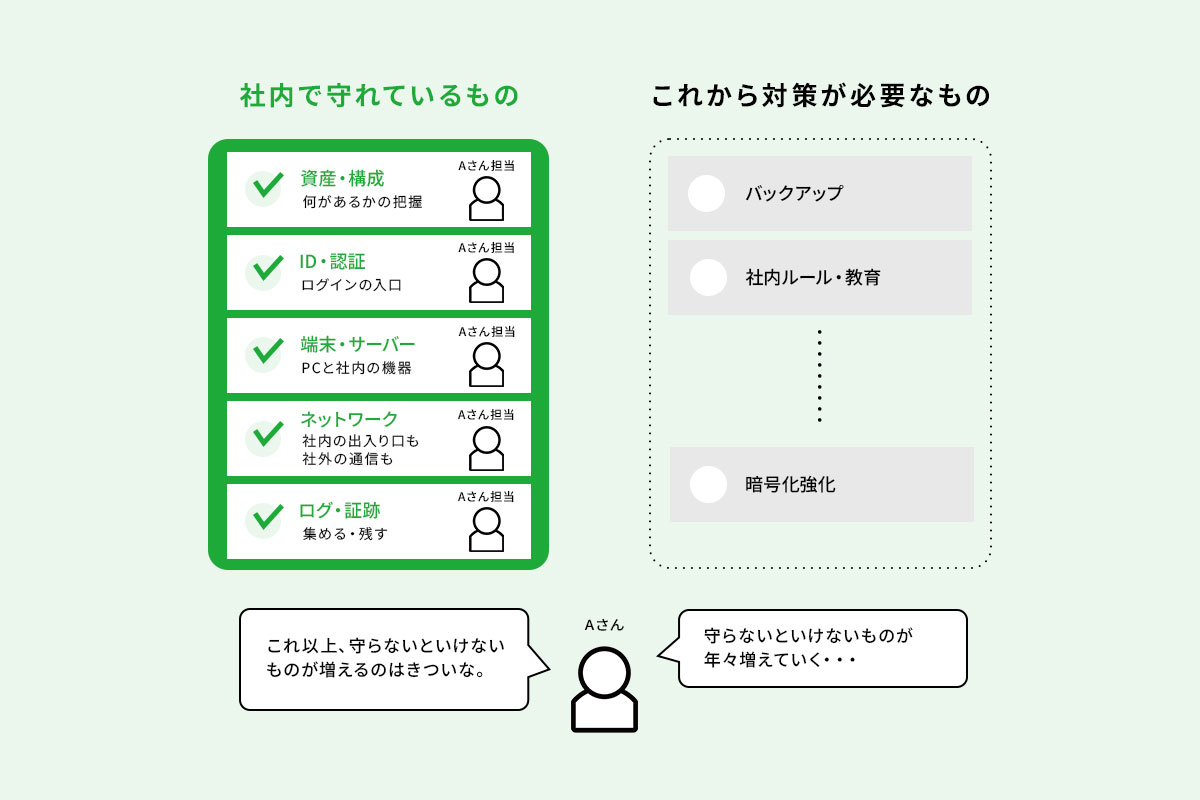
加えて、SCS評価制度のように、取引先を含めた対策状況を示すことも求められる時代になっています。こうして、本人確認を強化するMFA(多要素認証)、PCやスマホの不審な動きを検知・対応するEDR、社外から安全につなぐVPNなど、導入すべき対策が次々に増えています。
対策が増えると、それぞれの領域におけるセキュリティは強化されます。そのため、「必要な対策は導入したから大丈夫」と感じることもあるでしょう。しかしながら、どれほど優れた製品を導入していても、適切に管理・運用されていなければ、十分に守りきることは難しいと言えます。
実際には、多くの企業で導入後の管理や運用に課題が生じています。代表的なものとして、次の3つが挙げられます。
① 設定や運用が追いつかない:初期設定のままで、機能が使いこなせていない
② 状況の変化に気づけない:退職者のアカウントが残っていた、新しい端末が管理外だったなど、日々の変化を見逃す
③ 全体が見えず、抜け漏れが生まれる:ツールごとに管理画面や担当がバラバラだと、「どこまで守れているか」の判断が曖昧になる
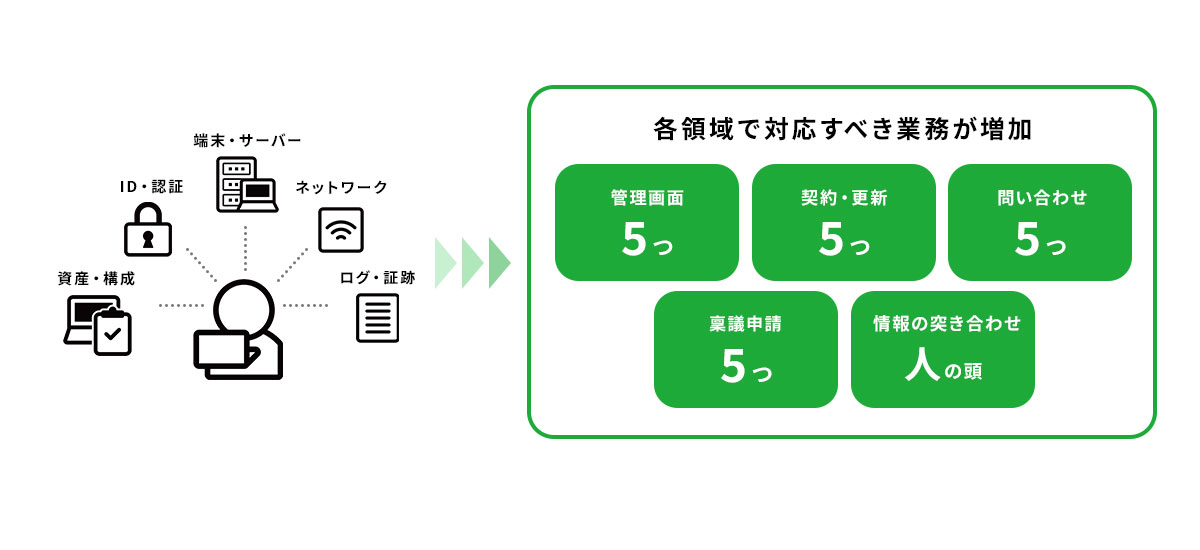
このように、多くの企業では、対策や製品の導入までは進んでいても、その先の運用まで見据えた計画を立てきれていないのが実情です。結果として、設定の不備や状況変化の見落とし、全体把握の漏れといった「運用の抜け漏れ」が生まれ、導入した対策が十分に機能しない状態になってしまうことがあります。
大切なのは、対策を入れること以上に、入れたあとも状況を把握し、管理・運用し続けることです。管理・運用までできてはじめて、対策は「守れている」状態につながります。そのために押さえたい運用のポイントは、次の3つです。
たとえば、MFA(多要素認証)での見慣れない場所からのログイン失敗と、同じ社員のPCでEDRが検知した不審な動き。別々なら小さな出来事でも、つなげて見ることで不正アクセスの前兆に気づくことができる
影響の大きさや緊急度を数値で示せば、「どこが弱く、何から対応すべきか」がひと目で分かるため、社内や取引先への説明、SCS評価制度への対応にも役立つ
アラートやアップデート、設定の抜けを定期的に見直す
導入後の運用まで見据え、情報をつなぎ合わせて全体を把握し、リスクの優先度を判断しながら継続的に変化を見続けることで、セキュリティ対策はより強固な守りへと進化していきます。ツールを導入して終わりではなく、管理・運用までを一体で考えること。それこそが、一度きりではない継続的なセキュリティ強化につながります。
ここまで見てきたように、導入と管理は、セットで考えてはじめて意味を持ちます。
ただ、近年はセキュリティ製品が多様化し、多層防御が当たり前になりました。製品ごとに管理画面も検知内容も通知方法も異なるため、それぞれで「守れている」状態を保とうとすると、担当者を増やし続けなければ運用が回りません。
では、自社の状況はどうでしょうか。現時点でどのくらい運用負荷がかかっている可能性があるのかチェックしてみましょう。
checkまずは確認してみましょう。
1つでも当てはまる場合、セキュリティ運用の負荷が高まっている可能性があります。
特にツールが増えるほど、確認すべき画面も通知も増え、人手をかけなければ見落としも生まれやすくなります。少人数の情シスにとって、現在のように製品ごとの管理・運用を続けたままで、この先のさらなるセキュリティ強化に備えるのは、現実的とは言えないのが実情です。
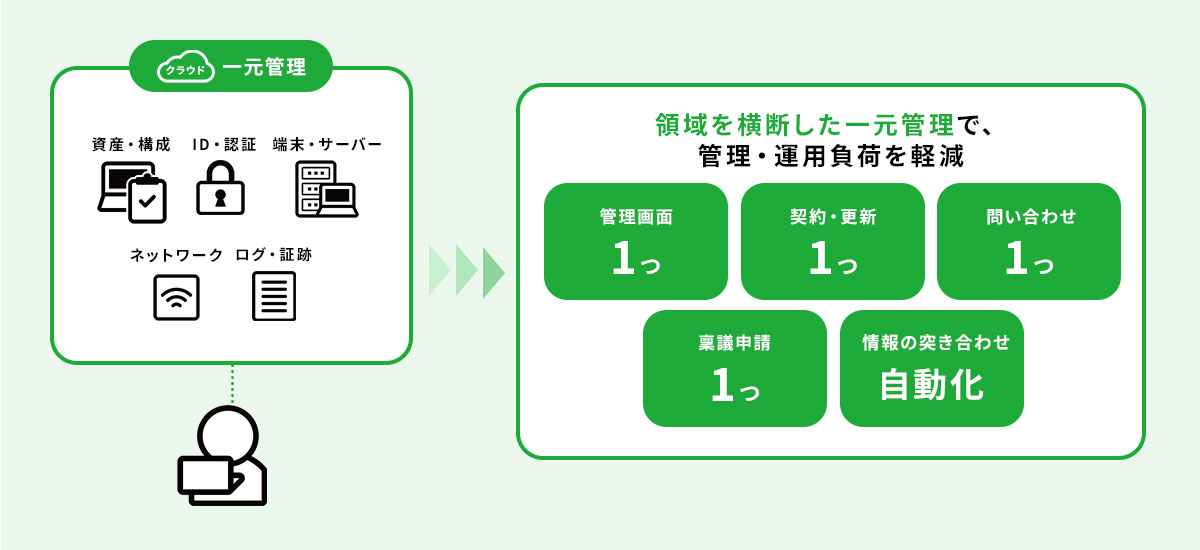
一方で、製品ごとに情報が分散すると、状況把握や対応判断に時間がかかり、運用負荷や見落としのリスクが高まります。情報を横断的に管理できれば、確認や判断を効率化できるだけでなく、アラートの見落とし防止や迅速な対応にもつながり、少人数のチームでも無理なく運用を続けられる上に、本来の製品が持つ機能を最大限に活かすことができます。
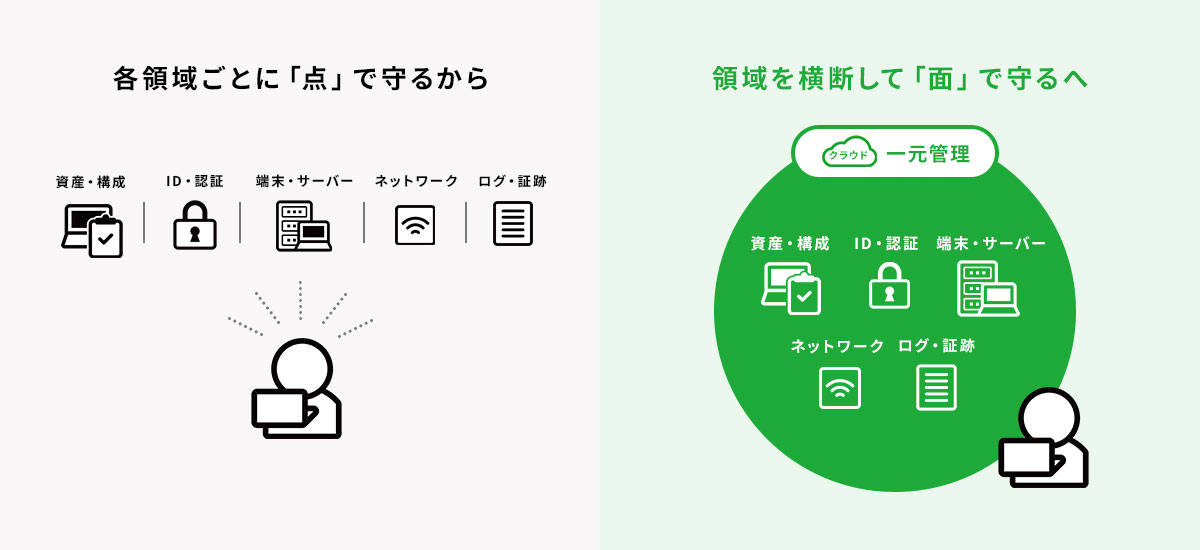
これまでの製品を「点」で守る運用から、全体を見渡す「面」の運用へ。この視点を持つことこそが、導入した対策を活かしきる、本来のセキュリティ強化につながります。
セキュリティ強化の鍵は、導入した対策を「面」で管理・運用することです。MALUTOは、その考え方を形にしたサービスで、標準機能としてXDR(PCやクラウド、ネットワークなど、複数の製品の情報を集めて横断的に分析し、脅威の検知から対応までを支える仕組み)が備わっています。MFAやEDR、VPNなど、これまで別々の画面で見ていた情報をひとつにつなげて、全体を見渡せる状態を作ることが可能です。
また、これまでは、有事の際に複数のツールの情報を人の手で見比べ、付き合わせて「これは本当に危険なのか」を判断する必要がありました。MALUTOなら、製品の情報をひとつにつなげ、「同じ社員の不審なログインとPCの異常な動きが重なっている」といった関連性を自動でまとめて示すことが可能です。
さらに、危険度の高さも合わせて表示されるため、担当者は「何が起きていて、どこから対応すべきか」をすぐに判断できます。そのため、専任の情シスが1~2名、あるいは兼任という体制でも、無理なくセキュリティ強化に取り組み続けられる運用を実現できます。
| 項目 | 点で運用 | 面で運用(MALUTO) |
|---|---|---|
| 管理 | 製品ごとに個別管理 | 情報を一元管理 |
| 可視化 | 情報が分散 | 全体を俯瞰して把握 |
| 分析 | 手動で調査 | 自動で関連性を分析 |
| アラート対応 | 個別確認 | 優先順位を整理 |
| 運用負荷 | 担当者に依存 | 少人数でも運用しやすい |
| セキュリティ効果 | 部分最適 | 全体最適 |
MALUTOは、「点」で守る不安から、「面」で守る安心へと変えていきます。
企業の規模や体制に関わらず、必要なセキュリティ水準を、無理なく保てるように。「面」で守るセキュリティを提供することで、少人数で運用する企業にも、これから急成長する企業にも、安心して事業に集中できる環境を支えます。
はい。導入しただけでは十分とは言えません。MFAやEDR、VPNなどの対策は、適切に設定・管理・運用されてはじめて効果を発揮します。設定不備やアカウント管理の漏れ、アラートの見落としなどがあると、対策を導入していても十分なセキュリティ効果が得られない場合があります。
製品ごとに確認すべき画面や通知方法が異なるため、対策を増やすほど管理業務も増加します。特に少人数の情シスでは、複数製品の情報を横断的に確認するだけでも大きな負担となり、見落としや対応遅れの原因になることがあります。
少人数でも継続的に運用できる環境を作るためです。 セキュリティ対策を増やすほど管理画面やアラートも増加します。一元管理によって情報をまとめて確認できるようになれば、運用負荷を抑えながらセキュリティ強化を進めることができます。

セキュリティの運用・管理を見直してみませんか?
セキュリティ対策は、ツールを導入して終わりではなく、管理・運用までを一体で考えることが大切です。
MALUTOなら、複数のセキュリティ製品の情報を一元管理し、セキュリティ状況を横断的に可視化できます。セキュリティ対策の導入から運用・管理まで、セキュリティ強化のことならMALUTOへお気軽にご相談ください。